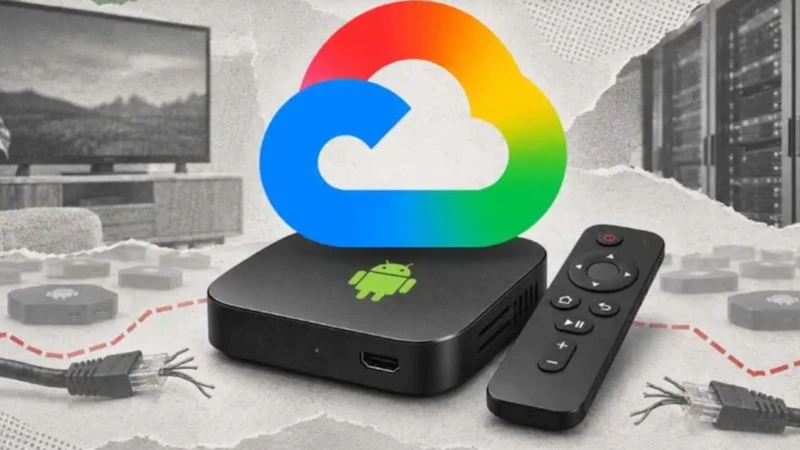

Google öncülüğünde gerçekleştirilen uluslararası siber güvenlik operasyonunda, 1,3 milyondan fazla Android cihazı etkileyen zararlı yazılım ağı ortaya çıkarıldı. Çoğunluğu Android TV kutularından oluşan cihazların, kullanıcıların bilgisi dışında siber suç faaliyetlerinde kullanıldığı bildirildi.
Ekim ayının sonlarında düzenlenen operasyon kapsamında, zararlı yazılım ağının faaliyetlerini yöneten sunuculara el konuldu. Yapılan incelemelerde, cihazlara üretim aşamasında yerleştirildiği belirtilen bir arka kapı yazılımının saldırganlara uzaktan erişim imkânı sağladığı tespit edildi.
Zararlı yazılımın yalnızca cihazları değil, bu cihazların bağlı bulunduğu internet bağlantılarını da etkileyebildiği belirtildi. Saldırganların ele geçirdikleri cihazları reklam sahtekârlığı ve internet trafiğini yönlendirme gibi faaliyetlerde kullandığı aktarıldı.
Operasyondan etkilenen ülkeler arasında Türkiye de bulunuyor. Paylaşılan verilere göre Türkiye'de 32 bin 532 cihazın zararlı yazılım ağının parçası olduğu belirlendi.
1,3 MİLYONDAN FAZLA ANDROID CİHAZ ETKİLENDİ
Google öncülüğünde gerçekleştirilen operasyonla, dünya genelinde 1,3 milyondan fazla Android cihazın dahil olduğu bir botnet ağına müdahale edildi.
Botnet olarak adlandırılan bu tür ağlar, zararlı yazılımlarla ele geçirilen cihazların uzaktan kontrol edilmesiyle oluşturuluyor.
İncelemelerde etkilenen cihazların büyük bölümünün Android işletim sistemini kullanan TV kutuları olduğu belirlendi.
Cihazların kullanıcıların bilgisi dışında çeşitli siber suç faaliyetlerinde kullanıldığı bildirildi.
ZARARLI YAZILIMIN ÜRETİM AŞAMASINDA YERLEŞTİRİLDİĞİ BELİRTİLDİ
Google'ın açıklamasına göre Çin merkezli donanım üreticisi Videostrong, cihazlara "x.cpe" adı verilen bir arka kapı yazılımını kasıtlı olarak yerleştirdi.
Şirketin bu erişimi siber suçlulara sattığı öne sürüldü.
Arka kapı yazılımı, saldırganların cihazlara uzaktan erişebilmesine ve çeşitli işlemleri kullanıcıların bilgisi dışında gerçekleştirmesine imkân sağladı.
Zararlı yazılımın sistem düzeyinde çalışması nedeniyle cihaz üzerinde geniş yetkilere sahip olduğu belirtildi.
GOOGLE PLAY PROTECT DEVRE DIŞI BIRAKILDI
İncelemelerde zararlı yazılımın, Android cihazlarda bulunan Google Play Protect güvenlik sistemini devre dışı bırakabildiği ortaya çıktı.
Bu yöntemle saldırganların cihazlara kullanıcı onayı olmadan uygulama yükleyebildiği bildirildi.
Ayrıca ele geçirilen cihazların bağlı bulunduğu yerel ağların incelenebildiği ve internet bağlantılarının farklı amaçlarla kullanılabildiği belirtildi.
Saldırganların cihazları reklam sahtekârlığı faaliyetlerinde kullandığı, bazı internet trafiğini de cihaz sahiplerinin bağlantıları üzerinden yönlendirdiği aktarıldı.
TÜRKİYE'DE 32 BİN 532 CİHAZ ETKİLENDİ
Zararlı yazılım ağından etkilenen ülkeler arasında Türkiye de yer aldı.
Paylaşılan verilere göre Türkiye'de 32 bin 532 cihazın söz konusu ağın parçası olduğu tespit edildi.
Türkiye, etkilenen cihaz sayısına göre hazırlanan ülkeler sıralamasında 11'inci sırada yer aldı.
En fazla etkilenen cihazın bulunduğu ülkeler ise Malezya, Brezilya, Irak, Meksika ve Tayvan olarak açıklandı.
Bu veriler, zararlı yazılım ağının farklı kıtalardaki çok sayıda internet bağlantısını etkilediğini ortaya koydu.
GOOGLE VİDEOSTRONG İLE İLİŞKİSİNİ KESTİ
Google, zararlı yazılım ağına ilişkin incelemelerin ardından Videostrong ile iş ilişkisini sonlandırdığını açıkladı.
Şirketin ve bağlı kuruluşlarının gelecekte Google sertifikalı Android cihaz üretmesi veya bu cihazlara yazılım sağlaması yasaklandı.
Google ayrıca benzer güvenlik açıklarının önlenmesi amacıyla Android TV cihazlarının yazılım denetim süreçlerinde değişiklik yapıldığını bildirdi.
Operasyon kapsamında yalnızca XCPE ağının değil, bağlantılı başka zararlı yazılım gruplarının kontrol altyapılarının da hedef alındığı açıklandı. Google, bu müdahalelerin en az 10 milyon ek cihaz üzerindeki kötü amaçlı erişimi kesebileceğini değerlendirdi.
ANDROID TV KUTUSU KULLANANLAR NE YAPMALI
Güvenlik uzmanları, zararlı yazılımın cihazların sistem yazılımına yerleştirilmiş olması nedeniyle sıradan uygulama kaldırma işlemleriyle temizlenemeyebileceğini belirtiyor.
Bu nedenle cihazının etkilendiğinden şüphelenen kullanıcıların öncelikle internet bağlantısını kesmesi ve üreticiyle iletişime geçmesi öneriliyor.
Üreticinin güvenilir ve temiz bir sistem yazılımı sunmaması durumunda cihazın değiştirilmesi gerekebiliyor.
Google ise kullanıcıların güvenilir üreticilerin cihazlarını tercih etmelerini, uygulamaları güvenilir kaynaklardan indirmelerini ve Google Play Protect güvenlik özelliğini etkin tutmalarını tavsiye ediyor.