

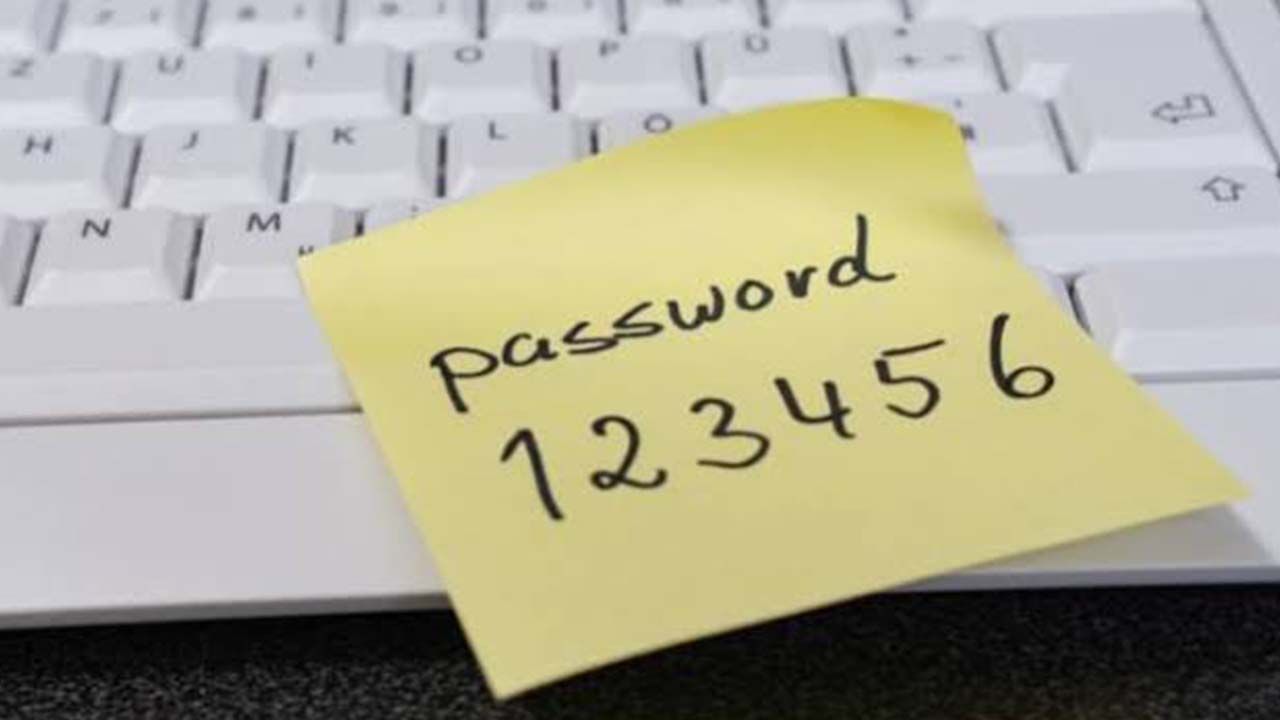
Danimarka'da bir bilgisayar korsanı, bir bilgi teknolojileri şirketinin yönetici hesabında kullanılan "123456" şifresinden yararlanarak 8,8 milyon kişinin kişisel verilerine erişti. Danimarka Merkezi Kişi Kayıt Sistemi'ne erişim yetkisi bulunan şirket üzerinden gerçekleştirilen saldırıda, yaşayan ve hayatını kaybetmiş kişilerin ad, adres ve kimlik numaralarının ifşa olduğu bildirildi. Olay, 10-20 Eylül tarihleri arasında yapılan 14 milyon otomatik sorgulamanın ardından ortaya çıktı.
DANİMARKA'DA 8,8 MİLYON KİŞİNİN VERİLERİ AÇIĞA ÇIKTI
Danimarka'da yaşanan veri ihlalinde, ülkenin Merkezi Kişi Kayıt Sistemi'ne erişim yetkisi bulunan özel bir bilgi teknolojileri şirketinin hesapları kullanıldı. Bilgisayar korsanının, şirket bünyesindeki hesapların güvenlik açıklarından yararlanarak sisteme eriştiği belirtildi.
İhlalden 8,8 milyon kişinin etkilendiği bildirildi. Ele geçirilen bilgiler arasında kişilerin adları, adresleri ve kimlik numaraları yer aldı. Verilerin hem yaşayan hem de vefat etmiş kişilere ait olduğu aktarıldı.
Olayın boyutu, Danimarka'daki kişisel verilerin korunması ve kurumsal sistemlerin güvenliği konusundaki tartışmaları gündeme taşıdı. Saldırının, kamu kayıtlarına erişim yetkisi bulunan bir şirketin hesapları üzerinden gerçekleştirilmesi, yetkilendirilmiş kullanıcıların hesap güvenliğini de inceleme konusu haline getirdi.
YÖNETİCİ HESABINDA "123456" ŞİFRESİ KULLANILDI
Saldırıyı gerçekleştiren bilgisayar korsanı, şirket bünyesindeki en az üç hesabın "123456" şifresiyle korunduğunu öne sürdü. Bu hesaplar arasında yönetici yetkisine sahip bir hesabın da bulunduğu belirtildi.
Kolay tahmin edilebilen ve uzun süredir en yaygın kullanılan zayıf şifreler arasında yer alan "123456", saldırganın sisteme erişmesini kolaylaştıran unsurlardan biri olarak gösterildi. Yönetici hesabının bu şifreyle korunması, yetkisiz erişim halinde ortaya çıkabilecek riskleri artırdı.
Şifre güvenliği, özellikle kişisel veriler gibi hassas bilgileri işleyen kurumlarda temel koruma önlemleri arasında bulunuyor. Güçlü ve benzersiz şifrelerin kullanılması, çok faktörlü kimlik doğrulama uygulanması ve hesap hareketlerinin düzenli izlenmesi, bu tür ihlallerin önlenmesinde kullanılan yöntemler arasında yer alıyor.
14 MİLYON OTOMATİK SORGULAMA YAPILDI
Veri ihlalinde erişimi kötüye kullanılan şirketin Pays ApS olduğu bildirildi. Şirket üzerinden 10-20 Eylül tarihleri arasında yaklaşık 14 milyon otomatik sorgulama gerçekleştirildiği aktarıldı.
Olağan dışı işlem hacmi, bir bakanlık çalışanının şirket tarafından düzenlenen faturayı incelemesi sırasında fark edildi. Faturada yer alan yüksek işlem sayısı, sistem üzerinden yapılan sorgulamaların olağan faaliyetlerin dışına çıktığını ortaya koydu. Olayın bu şekilde fark edilmesinin ardından veri erişiminin kötüye kullanıldığına ilişkin inceleme süreci gündeme geldi.
Sorgulama sayısının 14 milyona ulaşması, ihlalin yalnızca birkaç hesaba yetkisiz erişimle sınırlı kalmadığını gösteren veriler arasında yer aldı. Ancak sorgulama sayısı ile etkilenen kişi sayısı aynı ölçütü ifade etmiyor. Açıklanan bilgilere göre 8,8 milyon kişinin kişisel verileri ihlalden etkilendi.
ŞİRKET ERİŞİMİ KAPATTI
Olayın ortaya çıkmasının ardından şirketin internet sitesine erişim kapatıldı. Şirket yetkililerinin, erişim yetkisinin kötüye kullanıldığını doğruladığı bildirildi.
Saldırıyı gerçekleştirdiğini belirten bilgisayar korsanı ise ele geçirdiği verileri satmayı veya internette yayımlamayı planlamadığını ileri sürdü. Ancak bu açıklama, kişisel verilerin güvenliğinin sağlandığını ya da bilgilerin başka kişilerin eline geçmediğini tek başına kanıtlamıyor.
Verilerin satışa çıkarılmaması veya açık internet ortamında yayımlanmaması yönündeki bir iddia, yetkisiz erişimin doğurduğu riskleri ortadan kaldırmıyor. İhlal edilen bilgiler, ad ve adres gibi kişisel verilerin yanı sıra kimlik numaralarını da kapsadığı için kötüye kullanım ihtimali taşıyor.
ZAYIF ŞİFRELER VERİ GÜVENLİĞİ RİSKİNİ ARTIRIYOR
"123456", dünya genelinde en sık kullanılan zayıf şifreler arasında gösteriliyor. Geçen yıl 7,6 milyon hesapta bu şifrenin tespit edildiği öne sürülürken benzer güvenlik açıklarının daha önce McDonald's sistemlerinde de yaşandığı belirtildi.
Danimarka'daki olay, kişisel verileri işleyen şirketlerin hesap güvenliğinin yanı sıra erişim yetkilerini ve işlem kayıtlarını da düzenli biçimde denetlemesi gerektiğini ortaya koyan bir vaka olarak kayda geçti. Özellikle yönetici hesaplarının kolay tahmin edilebilen şifrelerle korunması, geniş kapsamlı veri tabanlarına yetkisiz erişim riskini artırabiliyor.
İhlalin ardından şirketin erişimi kapattığı ve korsanın verileri yayımlamayacağını iddia ettiği bildirildi. Bununla birlikte, 8,8 milyon kişiye ait bilgilerin ne ölçüde kopyalandığı ve verilerin başka taraflara aktarılıp aktarılmadığı konusunda paylaşılan bilgiler sınırlı kaldı.